天磊卫士(深圳)科技有限公司网络安全与 AI 安全合规业务概况
2026-10-19
来源:天磊卫士
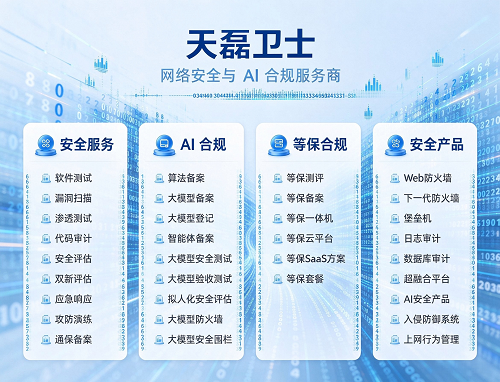
天磊卫士(深圳)科技有限公司,是一家深耕网络安全技术服务,较早布局生成式人工智能合规赛道的专业技术服务商。公司为政府事业单位、互联网、金融、高端制造、医疗、教育等多行业客户提供服务,围绕传统信息系统安全防护、人工智能全生命周期合规管控,搭建完整服务体系与自研产品矩阵,业务紧密贴合网络等级保护、数据安全治理、人工智能监管等政策规范,可对外输出技术测评、风险隐患排查、合规文档编制、安全产品部署落地等全套技术支撑能力。
作为业内较早组建 AI 安全研究团队的网络安全厂商,公司实战经验积淀深厚,承接过超大型集团红蓝对抗演练、复杂工控环境安全防护等难度较高的安全项目;累计服务客户数量突破 10000 家。旗下天磊卫士 AI 安全测评平台已取得中国信通院检验证书,技术能力获得权威第三方机构认可。
一、网络安全技术服务
面向企业信息系统、线上业务平台、通信网络架构、软件源代码、移动应用等各类数字化资产,针对现存安全风险与合规落地需求,提供全链条技术服务:
软件测试:对自研及外购软件开展功能、稳定性、安全性多维度检测,挖掘软件运行过程中的潜在安全隐患。
漏洞扫描:依托专业安全工具,对服务器、门户网站、业务系统开展周期性风险探测,输出漏洞清单,并配套整改优化建议。
渗透测试:模拟真实外部攻击者视角挖掘系统风险,验证现有安全防御体系实际防护能力,梳理系统可被利用的安全薄弱点。
代码审计:深度解析程序源代码,定位代码逻辑缺陷、权限管控漏洞、各类注入风险等底层安全问题。
APP 安全评估:针对移动应用实施逆向分析、数据传输校验、越权权限核查等专项安全测评。
隐私合规检测:针对应用及业务系统在个人信息收集、存储、使用、对外共享全流程开展检测,排查隐私处理环节不合规行为。
双新评估:依据监管相关标准完成系统安全评估,输出可用于合规申报的全套技术支撑材料。
数据安全风险评估:梳理完整业务数据流转链路,识别数据采集、存储、传输、销毁全流程风险,输出风险清单与优化改进方案。
商用密码应用安全性评估:对信息系统密码应用现状开展测评,核查密码算法选型、密钥管理、密码部署落地情况,输出评估技术文档。
通信网络单元定级备案:协助客户梳理通信类信息系统整体架构,完成等保定级研判,编制备案所需要的全套技术资料。
传统等保测评与 SaaS 等保解决方案:兼顾本地机房部署与云端 SaaS 两种系统架构,提供合规现状调研、差距分析、整改指导、材料汇编、测评全程配合,支撑等级保护建设及年度复测工作。
应急响应:发生网络安全事件时提供技术处置支撑,完成事件研判、影响范围梳理、问题处置以及事后复盘总结。
攻防演练:配合客户开展攻防实战演练,从攻击侧视角挖掘系统短板,助力企业迭代完善安全防御策略。
二、AI 合规专项服务
随着生成式人工智能监管政策逐步落地,大模型上线、AI 智能应用商业化运营,均需要完成安全自查与备案材料归集。本业务板块聚焦人工智能业务全生命周期,提供全套合规技术支撑服务:
算法备案:梳理算法架构、业务运行逻辑、风险防控机制,整理汇编备案所需全套技术文档。
大模型备案 / 登记:严格遵循生成式人工智能管理相关法规,完成大模型安全自评报告撰写、系统风险排查、备案资料汇总整理。
智能体备案:面向行业智能代理程序、数字人、自动化智能体产品,开展业务合规梳理,配套备案相关技术服务。
大模型安全评估:对标生成式 AI 相关国家标准与监管要求,针对训练数据集、模型能力、内容风控、数据隐私、应急机制等维度开展全面安全测评,交付正式安全评估报告,直接支撑大模型备案材料提交。
大模型安全测试:针对大模型开展提示词注入、对抗样本攻击、内部数据泄露、越权调用等多场景安全风险检测。
大模型验收测试:大模型项目上线交付阶段,从功能完整性、输出准确性、安全稳定性、合规符合性、并发承载能力多维度开展核验,输出测试结论与整改建议。
大模型安全防护:协助企业搭建访问权限管控、输入输出内容拦截、算力资源隔离等多层防护架构,降低模型运行阶段各类安全风险。
AIGC 内容安全检测:构建多维度内容审核规则,识别 AI 生成文本、图片、音视频中的风险内容,规避违规、侵权、虚假信息带来的业务风险。
智能体合规测试:针对行业智能代理、自动化业务智能体,围绕业务逻辑、权限调用、输出内容开展合规性检测评估。
AI 拟人化安全评估服务:针对数字人、拟人交互类 AI 产品,对交互输出、身份展示、内容生成模块开展安全与合规综合评估。
三、自研网络安全与 AI 安全产品
公司自研软硬件安全产品,支持单机独立部署,也可组合搭建一体化安全防护体系,分为传统网络安全产品、大模型专属安全产品两大系列。
(一)传统网络安全产品
WEB 应用防火墙:部署于网站与 Web 业务前端,拦截 SQL 注入、跨站脚本、恶意爬虫、接口非法访问等 Web 类攻击。
下一代防火墙:在基础访问控制能力之上,增加应用深度识别、异常流量阻断、多链路管理、IPv6 兼容等综合防护能力。
堡垒机:集中管控服务器、数据库、网络设备的运维操作,实现账号分级授权、运维操作录像留存、操作行为审计,满足等级保护运维管控要求。
日志审计系统:统一汇聚设备、业务系统、安全组件运行日志,实现日志存储、关联分析、异常告警、合规报表导出。
数据库审计系统:实时监控数据库访问行为以及数据增删改查操作,及时识别数据库拖库、越权查询、敏感数据违规导出等风险行为。
等保一体机:集成等保二级、三级测评所需多项安全能力,简化多设备分散部署,助力信息系统完成等保整改与测评。
超融合平台:为安全设备集群、私有云安全算力提供虚拟化底层承载环境,提升安全架构部署与运维效率。
(二)大模型专属安全产品
大模型安全防火墙:部署在大模型调用接口前端,拦截恶意提示词越狱攻击、内部敏感数据外泄、算力资源滥用等安全威胁。
大模型安全围栏:搭建模型隔离沙箱运行环境,划定训练数据、推理运算、模型权重访问边界,防范模型篡改、核心文件泄露风险。
四、企业综合资质与技术实力
公司业务范围涵盖网络安全技术服务、人工智能技术研发、信息系统安全测评、软件产品研发等领域,建立标准化信息安全管理体系,CMA、CCRC、ITSEC、ISO、人工智能管理资质等权威资质齐全,相关资质可用于项目招投标、第三方核查、主管部门合规检查等场景。
技术团队汇聚多名具备行业高级安全资质的专业人员,覆盖渗透测试、代码审计、日志大数据分析、大模型安全检测、算法合规研判等细分方向。公司建立完整项目管控、客户信息保密、漏洞复测、交付文档多级审核制度,保障服务标准化、过程可追溯。同时拥有多项软件著作权与自主知识产权,自研防火墙、审计系统、大模型安全防护软硬件均完成软件产品登记,具备从产品研发、版本迭代到现场部署调试的完整落地能力。
五、全国化服务交付体系
为满足全国各地区客户网络安全与 AI 合规项目需求,公司采用总部统筹调度、区域协同联动的运营模式,支持远程线上、线下现场两种交付模式,服务覆盖国内全部省市自治区。
远程线上服务:可开展周期性漏洞扫描、远程代码审计、AIGC 内容安全规则配置、大模型线上安全检测、合规申报材料远程编撰等工作,不受办公地点、服务器地理位置限制。
线下现场落地服务:可执行实地渗透测试、APP 现场逆向测评、机房安全设备上架调试、等保一体机部署、大模型安全围栏现场搭建,对接属地监管部门开展技术交底;可根据项目规模调配工程师赴项目属地实施。
针对跨区域集团企业,可统筹完成多分支机构批量安全测评、合规资料统一归集、全网安全设备集中运维;熟悉各地网信、公安、通信管理局备案细则与测评执行口径,有效提升集团整体合规落地效率。
六、主要适配业务场景
传统信息化安全场景:帮助企业完成漏洞闭环治理、网络边界加固、运维流程规范化,落地等级保护合规要求,降低网络入侵、数据泄露、业务中断等安全事件发生概率。
人工智能业务落地场景:承接大模型上线备案梳理、模型常态化安全防护、AIGC 输出风险管控、AI 系统长期合规运维等需求,保障 AI 业务在监管框架内稳定运营。
一体化安全架构搭建场景:结合自研安全产品部署,叠加人工安全测评、合规咨询指导,打造 “安全产品防护 + 人工技术检测 + 合规落地辅导” 闭环解决方案。
大型集团跨区域管控场景:依托全国服务网络,面向遍布各地分支机构统一开展安全测评、设备部署、合规统筹,降低跨地域项目沟通与实施成本。